Klausyk NNP.LT
16 mlrd. paskyrų duomenų – tokio masto nutekėjimo fone vien stipraus slaptažodžio jau nebegalima laikyti rimta apsauga. Nacionalinis kibernetinio saugumo centras 2025 m. birželio 20 d. perspėjo apie masinį aktyvių vartotojų paskyrų duomenų nutekėjimą ir gyventojams rekomendavo skubiai visose paskyrose įjungti dviejų veiksnių autentifikavimą. Tai nėra tik dar vienas varnelės uždėjimas nustatymuose. Tai papildoma užrakinamų durų spyna.
Kaip įjungti dviejų veiksnių autentifikavimą: esmė per kelias minutes
Atsakymas į klausimą, kaip įjungti dviejų veiksnių autentifikavimą, dažniausiai paprastas: prisijunkite prie paskyros, atverkite nustatymus, suraskite saugumo skiltį ir pasirinkite dviejų veiksnių autentifikavimo įjungimą. Toliau paslauga pasiūlys susieti telefono numerį, autentifikavimo programėlę, tiesioginius pranešimus arba fizinį saugos raktą. Konkrečių meniu pavadinimai skirtingose sistemose skiriasi, tačiau kelias beveik visuomet panašus.
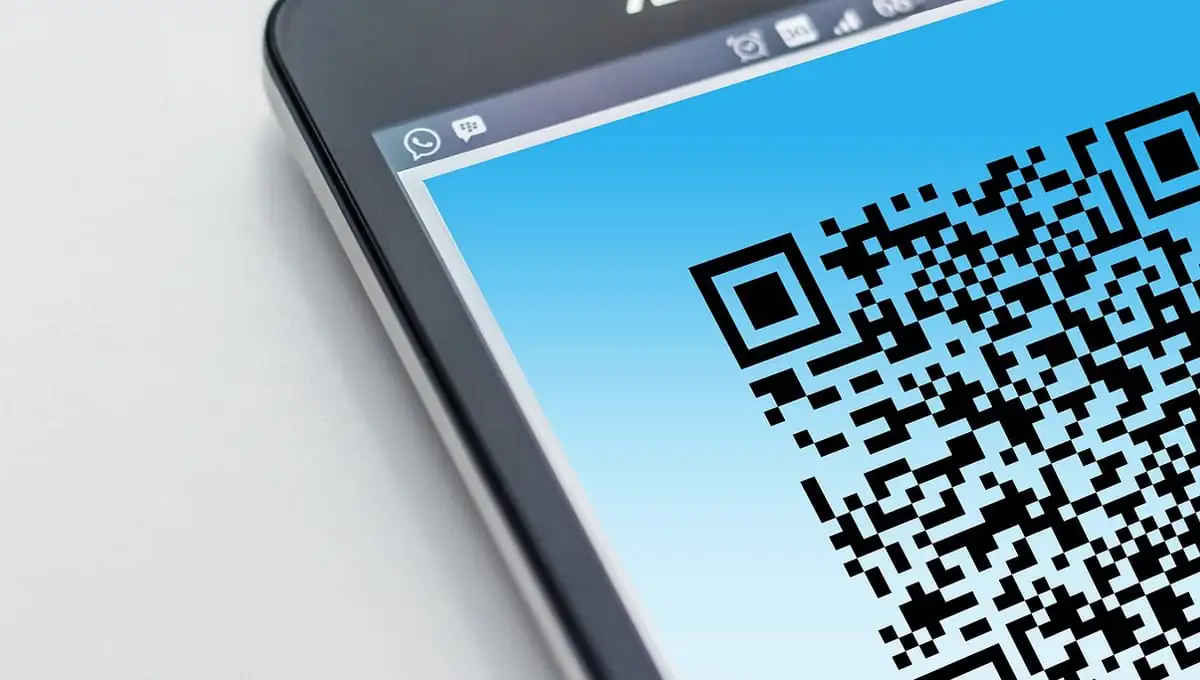
CISA, JAV Kibernetinio saugumo ir infrastruktūros saugumo agentūra, savo gairėse nurodo logišką seką: paskyros nustatymai, saugumas, dviejų veiksnių autentifikavimas, tada – pasirinkto patvirtinimo metodo susiejimas. Jei renkatės programėlę, paskyra paprastai pateikia kvadratinį kodą, kurį reikia nuskaityti programėle. Jei pasirenkate telefono numerį, gaunate vienkartinį kodą žinute. Įvedus kodą apsauga pradeda veikti.
Keli paspaudimai gali išspręsti labai brangią problemą.
Dviejų veiksnių autentifikavimas, dažnai trumpinamas 2FA, reikalauja ne vien to, ką žinote – slaptažodžio, bet ir dar vieno nepriklausomo įrodymo. Tai gali būti kodas jūsų telefone, patvirtinimas programėlėje, piršto atspaudas ar į kompiuterį jungiamas saugos raktas. Net jei nusikaltėlis sužino slaptažodį, jam vis dar trūksta antrojo rakto į paskyrą.
Kodėl slaptažodžio šiandien nebepakanka
Slaptažodis ilgą laiką buvo pagrindinė skaitmeninės tapatybės apsaugos priemonė. Problema ta, kad jis dažnai pakartotinai naudojamas keliuose puslapiuose, nuteka kartu su duomenų bazėmis arba tampa automatinių spėjimo programų taikiniu. 2025 m. sausio 16 d. „Baltimax“ kibernetinio saugumo inžinierius ir ESET ekspertas Lukas Apynis atkreipė dėmesį, kad vien slaptažodžio nebepakanka būtent dėl dažnų duomenų nutekėjimų ir programinės įrangos, kuri bando atspėti prisijungimo duomenis.
Praktikoje ataka nebūtinai atrodo kaip įsilaužėlis, valandų valandas ranka spausdinėjantis slaptažodžius. Daug dažniau programos automatiškai išbando tūkstančius anksčiau nutekintų el. pašto adresų ir slaptažodžių porų skirtingose paslaugose. Jos skaičiuoja ne žmogaus kantrybe, o serverių galia. Jei tas pats slaptažodis naudojamas darbiniam paštui, socialiniam tinklui ir el. parduotuvei, viena klaida ima veikti kaip domino kauliukas.
Būtent todėl papildomas patvirtinimas taip dramatiškai keičia rizikos balansą. CISA 2022 m. skelbė, kad 2FA arba kelių veiksnių autentifikavimas sėkmingo kibernetinio įsilaužimo tikimybę gali sumažinti 99 procentais. Tai nėra pažadas, kad rizika visiškai išnyks. Tačiau tai vienas stipriausių skaičių, kuriuos gali pateikti nebrangi ir daugeliui vartotojų prieinama saugumo priemonė.
„Microsoft“ tyrimų duomenys, cituojami 2026 m. apžvalgose, rodo, kad papildomas autentifikavimas sustabdo 99,9 proc. automatizuotų bandymų perimti paskyras. „Google“ analizė pateikia kitą svarbų pjūvį: papildomas patvirtinimo būdas apsaugo nuo 100 proc. automatinių robotų atakų, 99 proc. masinių fišingo atakų ir 66 proc. tikslinių išpuolių. Pastarasis skaičius ypač iškalbingas – 2FA nėra stebuklingas skydas nuo kiekvieno sukčiaus, tačiau net prieš kryptingesnes atakas smarkiai pakelia kartelę.
Iš ko susideda du veiksniai
Kibernetinio saugumo specialistai autentifikavimo priemones skirsto į tris pagrindines kategorijas. Pirmoji yra tai, ką žmogus žino: slaptažodis, prisijungimo kodas ar PIN. Antroji – tai, ką žmogus turi: išmanusis telefonas, autentifikavimo programėlė, kortelė ar fizinis saugos raktas. Trečioji – tai, kas žmogus yra: piršto atspaudas, veido atpažinimas ar kiti biometriniai duomenys.
Tikras dviejų veiksnių autentifikavimas jungia bent dvi skirtingas kategorijas. Slaptažodis ir papildomas saugos klausimas nėra gera dviejų veiksnių schema, nes abu elementai priklauso žinomai informacijai. Slaptažodis ir telefone sugeneruotas vienkartinis kodas jau yra du skirtingi veiksniai: vieną žinote, kitą turite.
Tai esminis skirtumas.
Biometrinis atrakinimas telefone dažnai tampa patogiu papildomu sluoksniu, bet verta suprasti jo vietą. Veido ar piršto atpažinimas paprastai patvirtina, kad būtent jūs galite naudotis savo įrenginiu. Jis nebūtinai pakeičia paskyros lygmens 2FA, todėl bankui, el. paštui ar darbo sistemai vis tiek reikia atskiros apsaugos pagal pačios paslaugos siūlomą tvarką.
Kurį patvirtinimo būdą pasirinkti
Patogumas ir atsparumas sukčiavimui ne visada eina koja kojon. Renkantis metodą verta pradėti ne nuo klausimo „kas greičiausia?“, o nuo klausimo „ką prarasčiau, jei ši paskyra būtų perimta?“ El. paštas, finansinės paslaugos, darbo sistemos, debesijos saugyklos ir socialinių tinklų administratoriaus paskyros turi būti prioritetas.
Autentifikavimo programėlė
Programėlės, pavyzdžiui, „Google Authenticator“ ar „Microsoft Authenticator“, telefone generuoja laikinus kodus. CISA šį būdą nurodo kaip vieną įprastų pasirinkimų įjungiant 2FA. Dažniausiai reikia įdiegti programėlę, nuskaityti paslaugos pateiktą kvadratinį kodą ir įvesti pirmą sugeneruotą kodą patvirtinimui.
Didelis šio metodo pranašumas – kodai gali būti generuojami ir be mobiliojo ryšio. Keliaujant, lėktuve ar sutrikus ryšiui tai gali išgelbėti nuo nemalonios situacijos. Tačiau vartotojas privalo pasirūpinti paskyrų perkėlimu keičiant telefoną ir saugiai išsaugoti atkūrimo kodus. Kitaip naujas telefonas gali tapti ne patogiu atnaujinimu, o užrakintomis durimis.
Tiesioginiai pranešimai telefone
Pagal „Okta Secure Sign-In Trends“ duomenis, populiariausias 2FA patvirtinimo būdas yra tiesioginiai programėlių pranešimai. Vartotojas gauna pranešimą ir patvirtina arba atmeta prisijungimą. Tai greita, suprantama ir nereikalauja perrašinėti skaitmenų.
Tačiau vien aklas mygtuko „patvirtinti“ spaudimas yra pavojingas įprotis. Sukčiai kartais užverčia žmogų daugybe prisijungimo prašymų, tikėdamiesi, kad jis iš nuovargio arba smalsumo vieną jų patvirtins. Tokia ataka vadinama pranešimų bombardavimu. Jei gavote prisijungimo prašymą, kurio nesitikėjote, spauskite atmetimą, pakeiskite slaptažodį ir patikrinkite paskyros saugumo veiksmus.
CISA organizacijoms rekomenduoja skaičių sutapdinimo funkciją. Tuomet vien pranešimo patvirtinti neužtenka: ekrane reikia pasirinkti ar įvesti tą patį skaičių, kurį matote prisijungimo lange. Tai maža detalė, bet ji sumažina tikimybę, kad žmogus refleksiškai patvirtins svetimą prašymą.
SMS kodai
SMS kodai išlieka vienu populiariausių sprendimų po programėlių pranešimų. Jų stiprybė – paprastumas: nereikia diegti papildomos programos, o instrukcija aiški net mažiau technologiškai patyrusiam žmogui. Jei paslauga siūlo tik SMS arba visai nesiūlo 2FA, SMS yra geresnis pasirinkimas nei joks antras veiksnys.
Vis dėlto jautriausioms paskyroms verta rinktis atsparesnį būdą. Telefono numeris gali tapti taikiniu, o žinutė nėra tas pats, kas įrenginyje saugiai veikiantis autentifikavimo raktas. Dėl to banko, pagrindinio el. pašto ar administratoriaus paskyroms programėlė ar fizinis raktas paprastai yra brandesnis sprendimas, jei paslauga jį palaiko.
Fizinis saugos raktas
Fizinis saugos raktas yra mažas įrenginys, jungiamas prie kompiuterio ar naudojamas belaidžiu būdu. CISA išskiria nuo fišingo atsparesnius metodus, pagrįstus FIDO2 ir „WebAuthn“ standartais. Jie sukurti taip, kad prisijungimo patvirtinimas būtų susietas su tikra paslauga, o ne su sukčiaus sukurta panašia svetaine.
Tai viena stipriausių priemonių, ypač įmonių vadovams, finansų darbuotojams, žurnalistams, sistemų administratoriams ir visiems, kurių paskyrų perėmimas galėtų turėti platesnių pasekmių. Yra ir praktinis minusas: raktą galima pamesti. Todėl verta turėti atsarginį raktą arba iš anksto aiškiai sutvarkytą paskyros atkūrimo planą.
Veiksmų planas: nuo svarbiausios paskyros iki visų kitų
Norint tinkamai įjungti dviejų veiksnių autentifikavimą, nereikia vienu vakaru pertvarkyti viso skaitmeninio gyvenimo. Tačiau nereikėtų ir atidėlioti. Pradėkite nuo paskyros, kuri gali atrakinti kitas – pagrindinio el. pašto. Per el. paštą dažnai ateina slaptažodžių atkūrimo nuorodos, todėl jo praradimas gali atverti kelią į daugybę kitų paslaugų.
Pirmas žingsnis – prisijunkite prie pagrindinio el. pašto paskyros tik per jums įprastą oficialų puslapį ar programėlę. Neatidarykite saugumo nuorodų iš netikėtų laiškų ar žinučių. Sukčiai puikiai supranta, kad žmonės nori sustiprinti apsaugą, ir gali tuo pasinaudoti kurdami apgaulingus pranešimus apie tariamą saugumo įjungimą.
Antras žingsnis – nustatymuose raskite saugumo skyrių ir įjunkite 2FA. Jei reikia pasirinkti tarp SMS ir autentifikavimo programėlės, pirmenybę teikite programėlei. Jei paslauga palaiko fizinį saugos raktą ir paskyra itin svarbi, apsvarstykite jį. Įjungus apsaugą, paslauga dažnai pateiks vienkartinius atkūrimo kodus.
Trečias žingsnis – atkūrimo kodus išsaugokite saugiai. Jie nėra paprastas priminimas, kurį dera nusifotografuoti ir palikti bendroje galerijoje. Tai avarinis raktas. Jį galima laikyti patikimoje slaptažodžių tvarkyklėje, saugiai užrašytą fizinėje vietoje ar kitoje prieigoje, kurios neprarasite kartu su telefonu.
Ketvirtas žingsnis – peržiūrėkite prisijungusius įrenginius ir atkūrimo informaciją. Patikrinkite, ar paskyroje nurodytas jūsų aktualus telefono numeris ir el. pašto adresas, ar nėra nepažįstamų įrenginių, sesijų ar taisyklių, pavyzdžiui, automatinio laiškų persiuntimo. Vien 2FA nepašalina jau suteiktos prieigos nepažįstamam įrenginiui.
Penkta užduotis – tą patį atlikite finansinėse, darbo, debesijos, socialinių tinklų ir apsipirkimo paskyrose. Įjungus 2FA tik vienoje paskyroje saugumas tampa geresnis, bet ne vientisas. Nusikaltėliui užtenka rasti silpniausią grandį.
Slaptažodis ir 2FA turi veikti kartu
Papildomas patvirtinimas nėra leidimas naudoti trumpą, pakartotinį ar lengvai atspėjamą slaptažodį. Tai dvi skirtingos gynybos linijos, o ne viena kitos pakaitalas. Naudokite unikalų slaptažodį kiekvienai svarbiai paskyrai ir nesidalinkite juo net su žmogumi, kuriuo pasitikite. Paskyros savininkas visuomet lieka atsakingas už tai, kas joje vyksta.
NKSC organizacijoms skirtose rekomendacijose 2020 m. nurodė, kad įdiegus dviejų veiksnių autentifikavimą minimalus slaptažodžio ilgis vidaus taisyklėse gali būti sumažintas iki aštuonių simbolių nepakenkiant saugumui. Ši nuostata kartais neteisingai suprantama kaip kvietimas kurti silpnus slaptažodžius. Jos prasmė kita: papildomas veiksnys reikšmingai sustiprina bendrą apsaugą, todėl organizacija gali keisti taisyklių balansą.
Asmeniniam vartotojui protingiausia taisyklė išlieka paprasta: ilgas ir unikalus slaptažodis bei 2FA. Dar geriau, kai slaptažodžius generuoja ir saugo patikima slaptažodžių tvarkyklė. Tuomet nebereikia kartoti to paties žodžio su keliais skaičiais ar metais gale.
Ką daryti pametus telefoną arba pakeitus numerį
Dalis žmonių 2FA vengia dėl vienos baimės: o kas bus, jei telefonas dings? Atsakymas priklauso nuo pasiruošimo. Jei išsaugojote atkūrimo kodus, pridėjote alternatyvų metodą ar turite atsarginį saugos raktą, telefoną praradus paskyrą galėsite atkurti daug ramiau.
Telefoną pametus svarbu veikti greitai: užblokuoti ryšio paslaugas, prisijungti prie svarbiausių paskyrų iš saugaus įrenginio, pakeisti slaptažodžius, pašalinti prarastą įrenginį iš patikimų įrenginių sąrašo ir peržiūrėti atkūrimo nustatymus. Jei naudojote vien SMS kodus, kuo greičiau susisiekite su ryšio operatoriumi dėl numerio apsaugos ir perkėlimo rizikų.
Keičiant telefoną, seną įrenginį atiduokite ar ištrinkite tik įsitikinę, kad naujame telefone veikia autentifikavimo programėlė ir galite prisijungti prie svarbiausių paskyrų. Žmonės dažnai tai prisimena jau nuvalę seną telefoną. Tada prasideda ilgas tapatybės atkūrimo procesas.
Kodėl mažam verslui tai ne mažiau aktualu
„JumpCloud“ 2024–2025 m. ataskaita rodo ryškų skirtumą: technologijų sektoriuje kelių veiksnių autentifikavimą taiko 87 proc. įmonių, o tarp smulkių verslų, turinčių iki 25 darbuotojų, – tik 27 proc. Tai pavojingas atotrūkis, nes mažos įmonės dažnai neturi atskiro saugumo skyriaus, bet turi el. paštą, sąskaitas, klientų duomenis ir prieigą prie mokėjimų.
Mažą verslą nusikaltėliai neretai vertina ne kaip neįdomų, o kaip mažiau saugomą taikinį. Perimtas vadovo ar buhalterio paštas gali leisti išsiųsti suklastotą mokėjimo prašymą, pasiekti dokumentus arba apgauti klientus. Vienas netikras laiškas kartais kainuoja daugiau nei visos prevencinės priemonės per metus.
IBM 2024 m. ataskaita nurodo, kad vidutinė vieno duomenų saugumo pažeidimo kaina organizacijai siekia 4,88 mln. JAV dolerių. Žinoma, konkretus mažas Lietuvos verslas nebūtinai patirs tokio masto žalą, tačiau skaičius parodo problemos ekonominį svorį. 2FA įdiegimas daugelyje įrankių nekainuoja papildomai arba kainuoja gerokai mažiau nei incidento valdymas, prastovos ir prarastas klientų pasitikėjimas.
Įmonė turėtų reikalauti 2FA bent jau el. paštui, apskaitos sistemoms, debesijos dokumentams, klientų valdymo įrankiams ir administratoriaus paskyroms. Darbuotojams reikia ne tik techninio įjungimo, bet ir aiškios taisyklės: niekada nepatvirtinti netikėto prisijungimo, nesidalinti kodais ir nedelsiant pranešti apie įtartiną veiklą.
Dažniausios klaidos, kurios susilpnina apsaugą
Pirmoji klaida – patvirtinimo kodą padiktuoti kitam žmogui. Bankas, kolega, socialinio tinklo administratorius ar techninės pagalbos darbuotojas neturi prašyti jūsų vienkartinio prisijungimo kodo. Tas kodas skirtas tik jums įvesti tikrame prisijungimo lange. Kas jo prašo telefonu ar žinute, dažniausiai siekia perimti paskyrą.
Antroji klaida – 2FA įjungti, bet neišsaugoti atkūrimo kodų. Trečioji – leisti, kad patvirtinimo pranešimai taptų foniniu triukšmu. Kiekvienas netikėtas prašymas yra signalas sustoti, o ne galimybė kuo greičiau pašalinti pranešimą nuo ekrano.
Ketvirtoji klaida – tikėti, kad 2FA apsaugo nuo visko. Ji neapsaugos, jei žmogus pats prisijungs prie sukčiaus svetainės ir perduos kodą realiuoju laiku. Ji taip pat nepadės, jei įrenginys užkrėstas ar paskyroje jau veikia nepažįstamas prisijungimas. Todėl visada tikrinkite svetainės adresą, atsargiai vertinkite skubinančias žinutes ir peržiūrėkite paskyrų veiklos istoriją.
DUK: svarbiausi klausimai apie dviejų veiksnių autentifikavimą
Ar SMS kodas yra pakankamas?
SMS kodas yra gerokai geriau nei vien slaptažodis ir tinka kaip pradinis pasirinkimas, jei kitų galimybių nėra. Svarbioms paskyroms, kai paslauga leidžia, verta pereiti prie autentifikavimo programėlės, fizinio saugos rakto arba kito nuo fišingo atsparesnio metodo.
Ar reikia įjungti 2FA kiekvienoje paskyroje?
Pirmiausia apsaugokite pagrindinį el. paštą, finansines ir darbo paskyras, debesijos saugyklas bei socialinius tinklus. Idealus tikslas – įjungti 2FA visur, kur paslauga ją siūlo. Kiekviena papildomai apsaugota paskyra mažina bendrą jūsų skaitmeninio gyvenimo pažeidžiamumą.
Ar vienas telefonas gali saugoti daug paskyrų kodų?
Taip, autentifikavimo programėlės įprastai leidžia turėti daug skirtingų paskyrų kodų. Tvarka tampa svarbi: atpažįstamai pavadinkite įrašus, apsaugokite patį telefoną ir iš anksto pasirūpinkite perkėlimo bei atkūrimo galimybėmis.
Ką daryti, jei gavau 2FA patvirtinimo prašymą, nors nejungiausi?
Nieko nepatvirtinkite. Atmeskite prašymą, iš saugaus įrenginio pakeiskite tos paskyros slaptažodį, patikrinkite aktyvias sesijas ir peržiūrėkite atkūrimo duomenis. Jei prašymai kartojasi, tai gali reikšti, kad kažkas jau žino arba bando atspėti jūsų slaptažodį.
Ar piršto atspaudas telefone pats savaime yra 2FA?
Nebūtinai. Piršto atspaudas yra biometrinis veiksnys, tačiau 2FA turi būti įjungtas konkrečios paskyros saugumo nustatymuose. Telefono atrakinimas biometriniais duomenimis ir paskyros papildomas prisijungimo patvirtinimas yra susiję, bet skirtingi dalykai.
Vienas sprendimas, kurį verta priimti šiandien
Dviejų veiksnių autentifikavimas nėra technologijų entuziastų prabanga ir nėra vien įmonių IT skyriaus rūpestis. Tai kasdienė higiena, panaši į automobilio durų užrakinimą. Ji nepadaro vagystės neįmanomos, bet smarkiai sumažina tikimybę, kad nusikaltėlis pasirinks būtent jus.
Pradėkite nuo pagrindinio el. pašto. Įjunkite autentifikavimo programėlę, išsaugokite atkūrimo kodus ir peržiūrėkite paskyros saugumo veiklą. Tada pereikite prie kitų svarbiausių paslaugų. Atsižvelgiant į NKSC perspėjimus, CISA pateikiamą 99 proc. rizikos mažinimo vertinimą ir „Microsoft“ bei „Google“ skelbiamus automatinių atakų blokavimo rezultatus, tai vienas racionaliausių kelių minučių sprendimų, kuriuos galima priimti dėl savo skaitmeninio saugumo.
Kodas telefone gali tapti skirtumu tarp nesėkmingo bandymo ir prarastos paskyros.
Šaltiniai
Dažniausiai užduodami klausimai
Kas yra dviejų veiksnių autentifikavimas ir kodėl jo reikia?
Dviejų veiksnių autentifikavimas reikalauja ne vien slaptažodžio, bet ir papildomo nepriklausomo įrodymo, pavyzdžiui, kodo telefone ar biometrinio patvirtinimo. Net jei nusikaltėlis sužino slaptažodį, jam trūksta antrojo rakto į paskyrą, o tai sėkmingo įsilaužimo tikimybę gali sumažinti iki 99 procentų.
Kokį dviejų veiksnių autentifikavimo būdą geriausia pasirinkti?
Autentifikavimo programėlės, tokios kaip Google Authenticator, leidžia generuoti kodus be mobiliojo ryšio ir yra saugesnė alternatyva nei SMS žinutės. Jautriausioms paskyroms, įmonių vadovams bei finansų darbuotojams patariama naudoti ir fizinius saugos raktus, pagrįstus FIDO2 standartais.
Ką daryti pametus telefoną, kuriame veikia dviejų veiksnių autentifikavimas?
Praradus telefoną paskyrą galima sėkmingai atkurti iš anksto išsaugojus atsarginius atkūrimo kodus arba turint alternatyvų metodą bei fizinį raktą. Svarbu kuo greičiau užblokuoti ryšio paslaugas, iš saugaus įrenginio pakeisti slaptažodžius ir pašalinti prarastą įrenginį iš patikimų sąrašo.